Kwantowe zabezpieczenia dla XRP Ledger
Ripple opracowało plan przygotowania XRP Ledger na zagrożenia związane z rozwojem komputerów kwantowych.
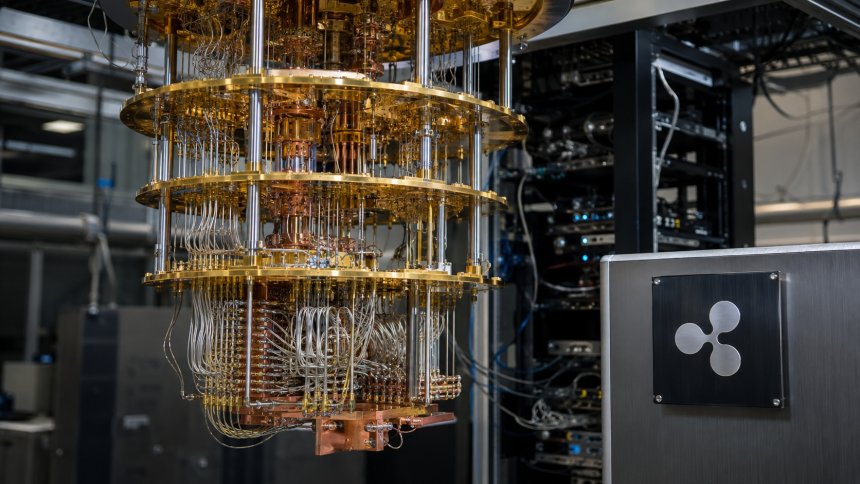
Ripple przygotowuje XRP Ledger na zagrożenia związane z rozwojem komputerów kwantowych. Jak wyjaśnia Ayo Akinyele, starszy dyrektor do spraw inżynierii w Ripple, firma chce zmodernizować zabezpieczenia sieci, zanim obecna kryptografia przestanie wystarczać do ochrony portfeli i transakcji. Zmiany mają zostać przeprowadzone bez zakłócania działania systemów, aktywów i usług finansowych.
Odpowiednio wydajny komputer kwantowy mógłby w przyszłości złamać część zabezpieczeń stosowanych obecnie przez sieci blockchain i banki. W niektórych przypadkach napastnik mógłby wykorzystać publicznie dostępne informacje do obliczenia kluczy prywatnych kontrolujących aktywa. Moment, w którym takie maszyny staną się praktycznym zagrożeniem, badacze nazywają Q Day.
Ripple traktuje przygotowania jako długoterminową modernizację infrastruktury, a nie awaryjną poprawkę. Według Akinyelego system finansowy nie powstawał z myślą o komputerach kwantowych, dlatego wraz z rozwojem tej technologii instytucje będą musiały zmienić sposób ochrony transakcji, tożsamości, aktywów i poufnych danych.
Plan Ripple składa się z czterech etapów obejmujących okres przed pojawieniem się poważnego zagrożenia oraz po nim. Najpierw firma chce ustalić, które części XRP Ledger mogą być podatne na atak. Następnie zamierza przetestować alternatywne rozwiązania kryptograficzne przy obciążeniu, z jakim sieć mierzy się obecnie.
W kolejnych etapach dotychczasowe zabezpieczenia mają działać równolegle z metodami odpornymi na komputery kwantowe. Dopiero później cała sieć mogłaby przejść na nowe mechanizmy. Plan przewiduje również ścieżkę awaryjną na wypadek, gdyby rozwój technologii kwantowej postępował szybciej od oczekiwań.
Migrację może ułatwić funkcja XRP Ledger pozwalająca wymienić klucze kontrolujące konto bez zmiany samego konta. Szersza aktualizacja zasad obsługi transakcji będzie jednak wymagała współpracy niezależnych walidatorów. Akinyele zaznacza, że proces obejmie nie tylko wymianę algorytmów, lecz także sprawniejsze zarządzanie kluczami, jasne procedury aktualizacji i bardziej elastyczną infrastrukturę.
Obserwuj nas na: